
Tabla de Contenidos
DORA es el Reglamento europeo sobre resiliencia operativa digital del sector financiero. Su objetivo es que las entidades sujetas a este marco puedan prevenir, gestionar, resistir y superar problemas en sus tecnologías de la información y la comunicación, incluidos incidentes graves y fallos de proveedores tecnológicos.
Para el usuario, importa porque servicios como acceder a una cuenta, realizar un pago o consultar una inversión dependen de esos sistemas. DORA no garantiza que nunca haya interrupciones, pero exige que las entidades estén preparadas para reducir su impacto y recuperar su funcionamiento.
¿Qué regula realmente DORA?
DORA establece un marco común para la resiliencia digital del sector financiero europeo. Sus principales medidas se organizan en cinco áreas:
- Gestión del riesgo TIC.
- Gestión y notificación de incidentes.
- Pruebas de resiliencia operativa digital.
- Gestión del riesgo de proveedores TIC externos
- Intercambio de información sobre amenazas.
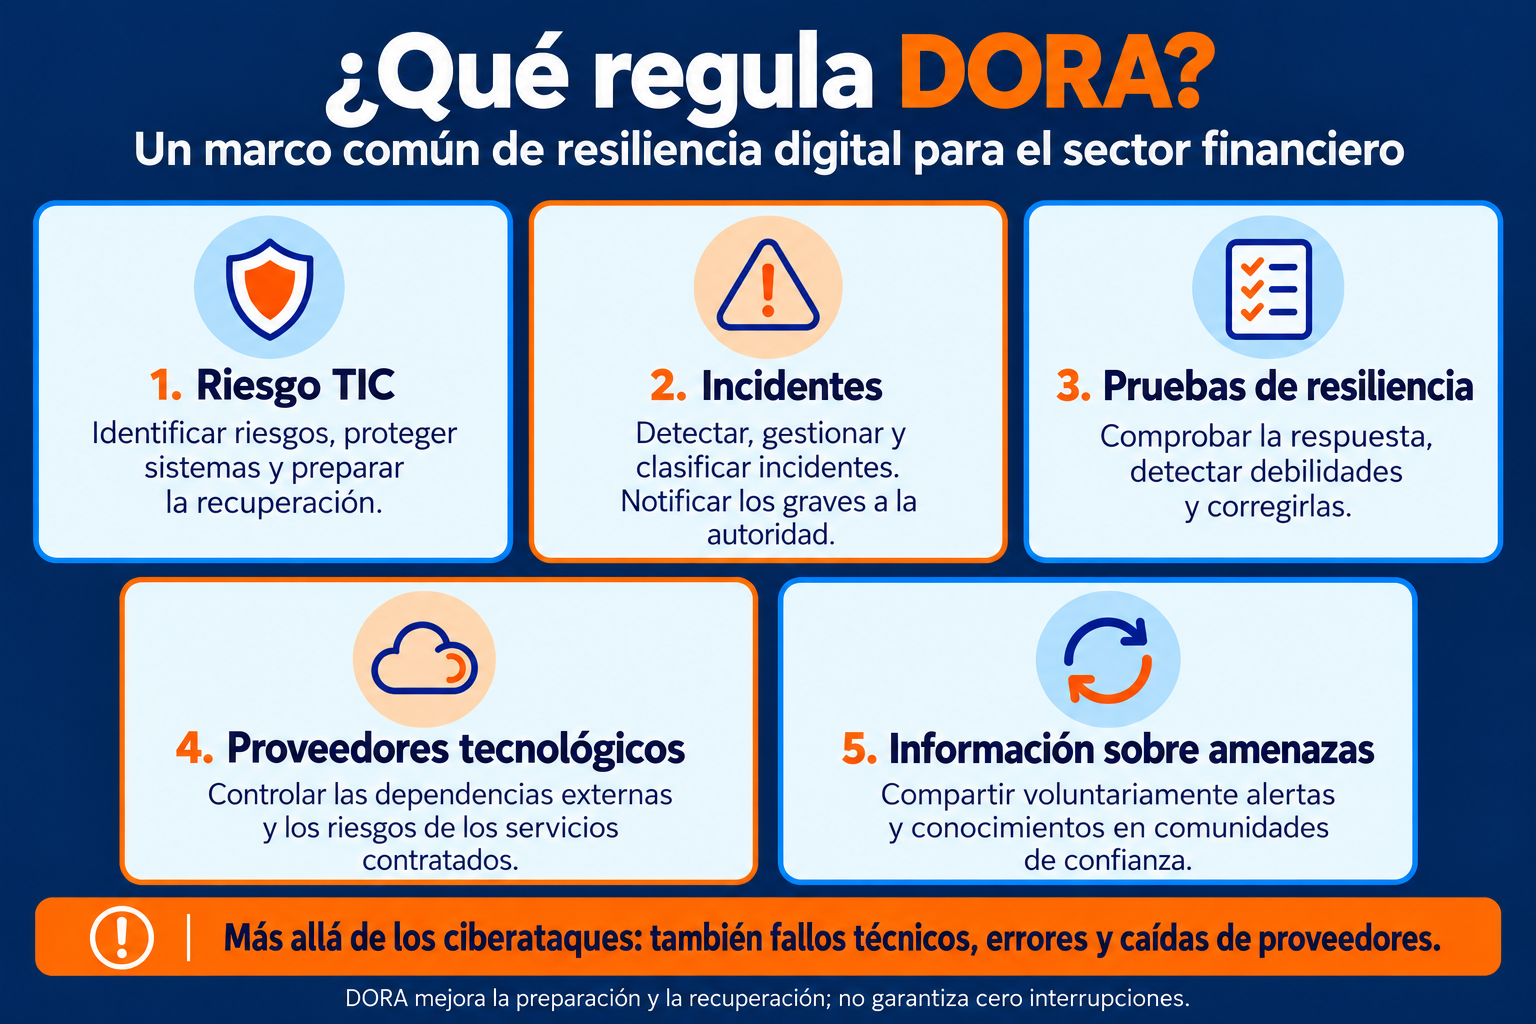
Respecto al usuario, estas medidas ayudan a que la entidad esté mejor preparada si algo le impide acceder a su cuenta, realizar un pago o utilizar otro servicio financiero. Un caso muy sonado, que afectó a miles de personas fue cuando, en 2024, una actualización defectuosa del software de seguridad de CrowdStrike provocó interrupciones en equipos Windows y afectó a bancos, aerolíneas y otros servicios de numerosos países.
¿A qué empresas cripto se aplica DORA?
El artículo 2.1.f de DORA incluye expresamente a los proveedores de servicios de criptoactivos (CASP) autorizados bajo MiCA y a los emisores de tokens referenciados a activos.
En el caso de los EMT, la conexión se establece a través de la categoría regulatoria de su emisor. El artículo 48 de MiCA exige, como regla general, que el emisor esté autorizado como entidad de crédito o como entidad de dinero electrónico. Ambas categorías están incluidas en DORA. Por tanto, una entidad de dinero electrónico que emita un token vinculado al euro queda sujeta a DORA por su condición de entidad financiera.
No basta con que una empresa se presente como cripto para determinar si le resulta aplicable DORA. Hay que identificar la entidad jurídica que presta el servicio o emite el token y comprobar su autorización y categoría regulatoria.
¿Qué significa resiliencia operativa?
Para el usuario, significa que la entidad está preparada para mantener sus servicios y recuperarlos de forma segura cuando algo falla. Se refleja en situaciones concretas:
- Poder acceder al servicio.
- Proteger los datos críticos.
- Recuperar las funciones prioritarias.
- Responder con procedimientos definidos.
¿Qué riesgos TIC debe controlar una plataforma?
Los problemas tecnológicos pueden tener su origen tanto fuera como dentro de una plataforma. Un ciberataque es una posibilidad, pero también lo son un error humano, un acceso indebido, un programa vulnerable o una configuración incorrecta. Una actualización mal gestionada puede interrumpir el servicio, la pérdida o alteración de datos puede afectar a los registros de operaciones y la dependencia de un proveedor tecnológico puede trasladar sus fallos a la plataforma.
Para gestionar estos riesgos, DORA exige un marco de gestión del riesgo TIC que integre políticas, responsabilidades, procedimientos y controles.
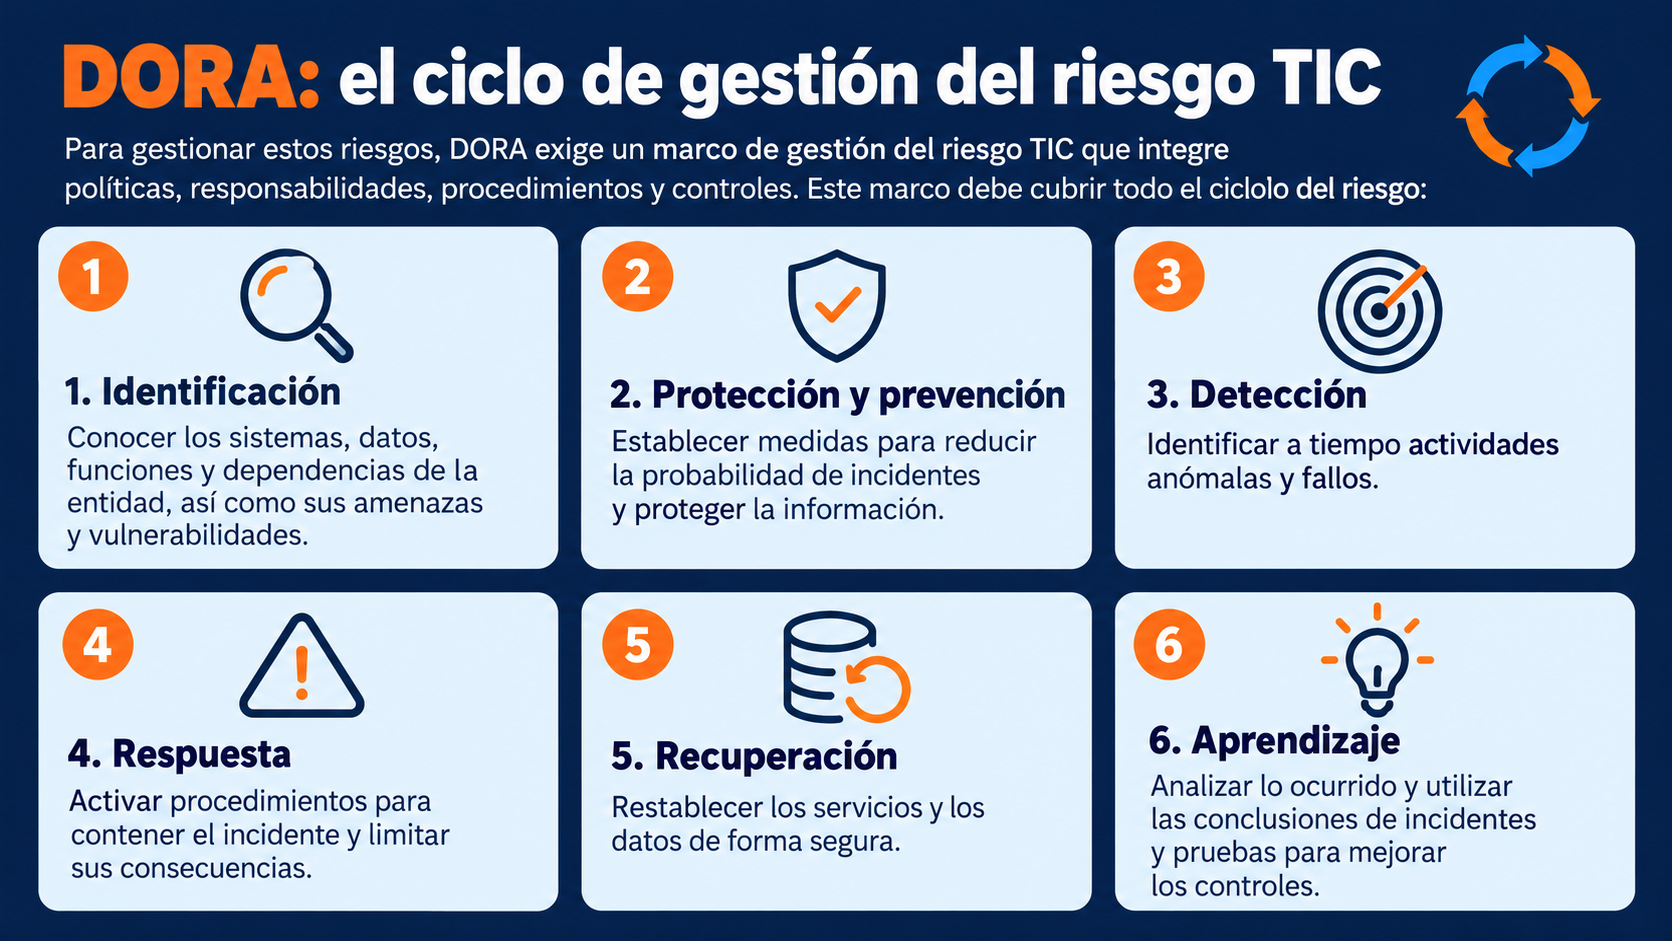
La aplicación de estas medidas debe ser proporcional al tamaño, al perfil de riesgo y a la naturaleza y complejidad de la actividad. No existe una única combinación de herramientas que todos los CASP deban implantar de la misma forma.
¿Qué debería ocurrir cuando aparece un incidente grave?
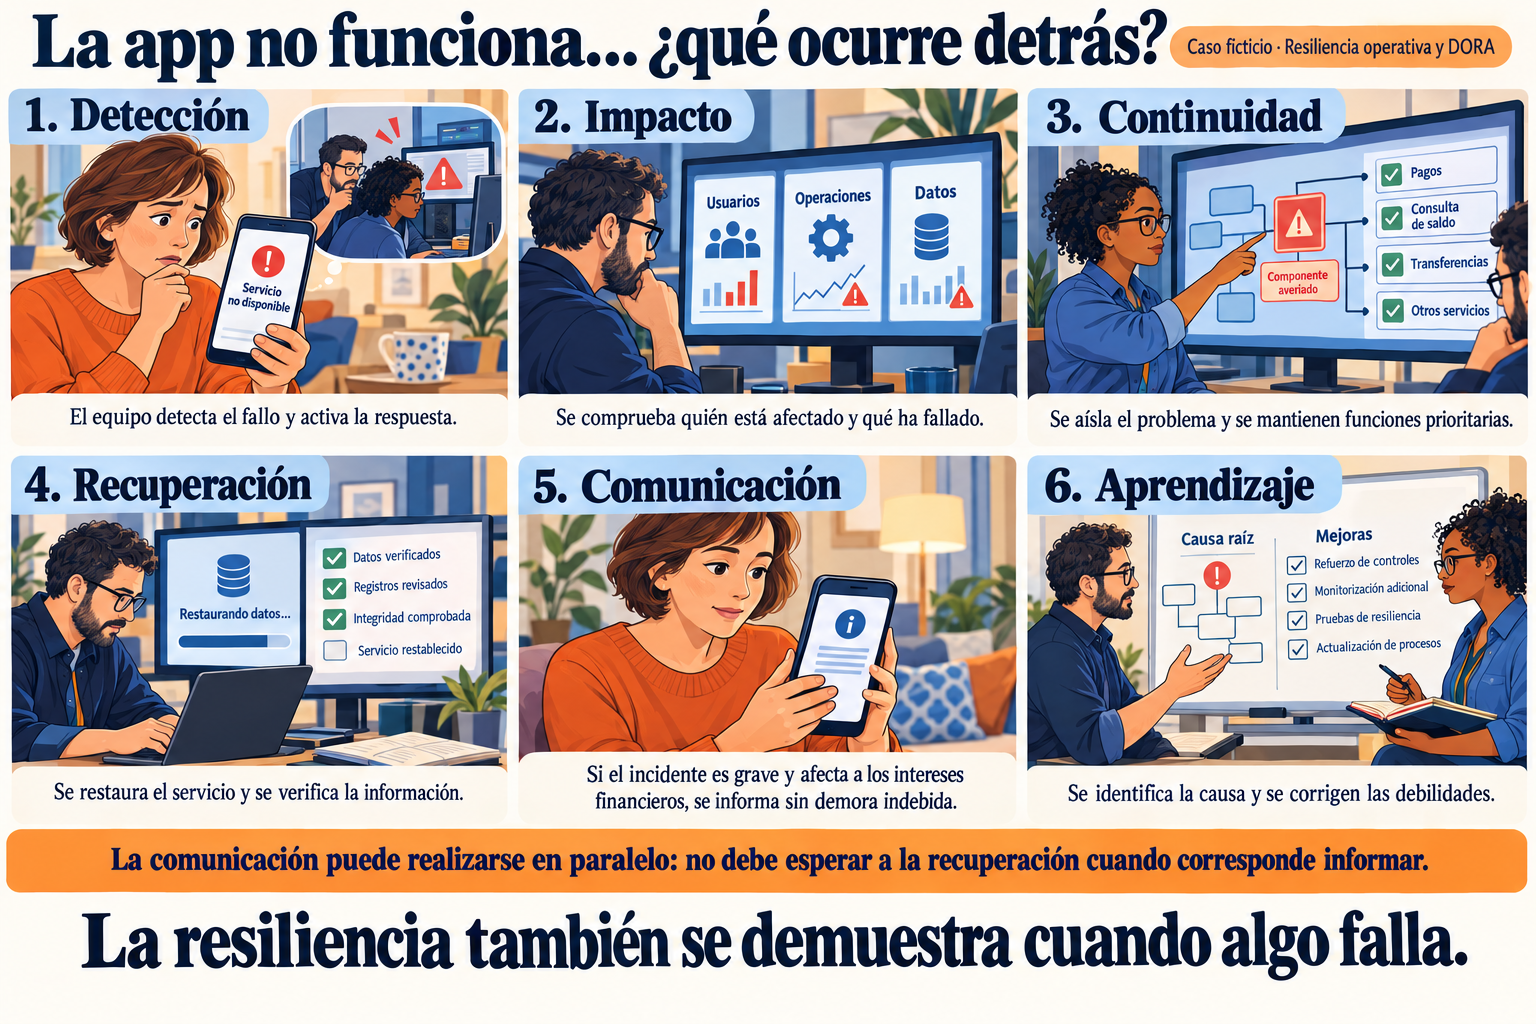
La plataforma debe activar un proceso organizado para evaluar su alcance, limitar los daños y recuperar la actividad. La secuencia puede resumirse así:
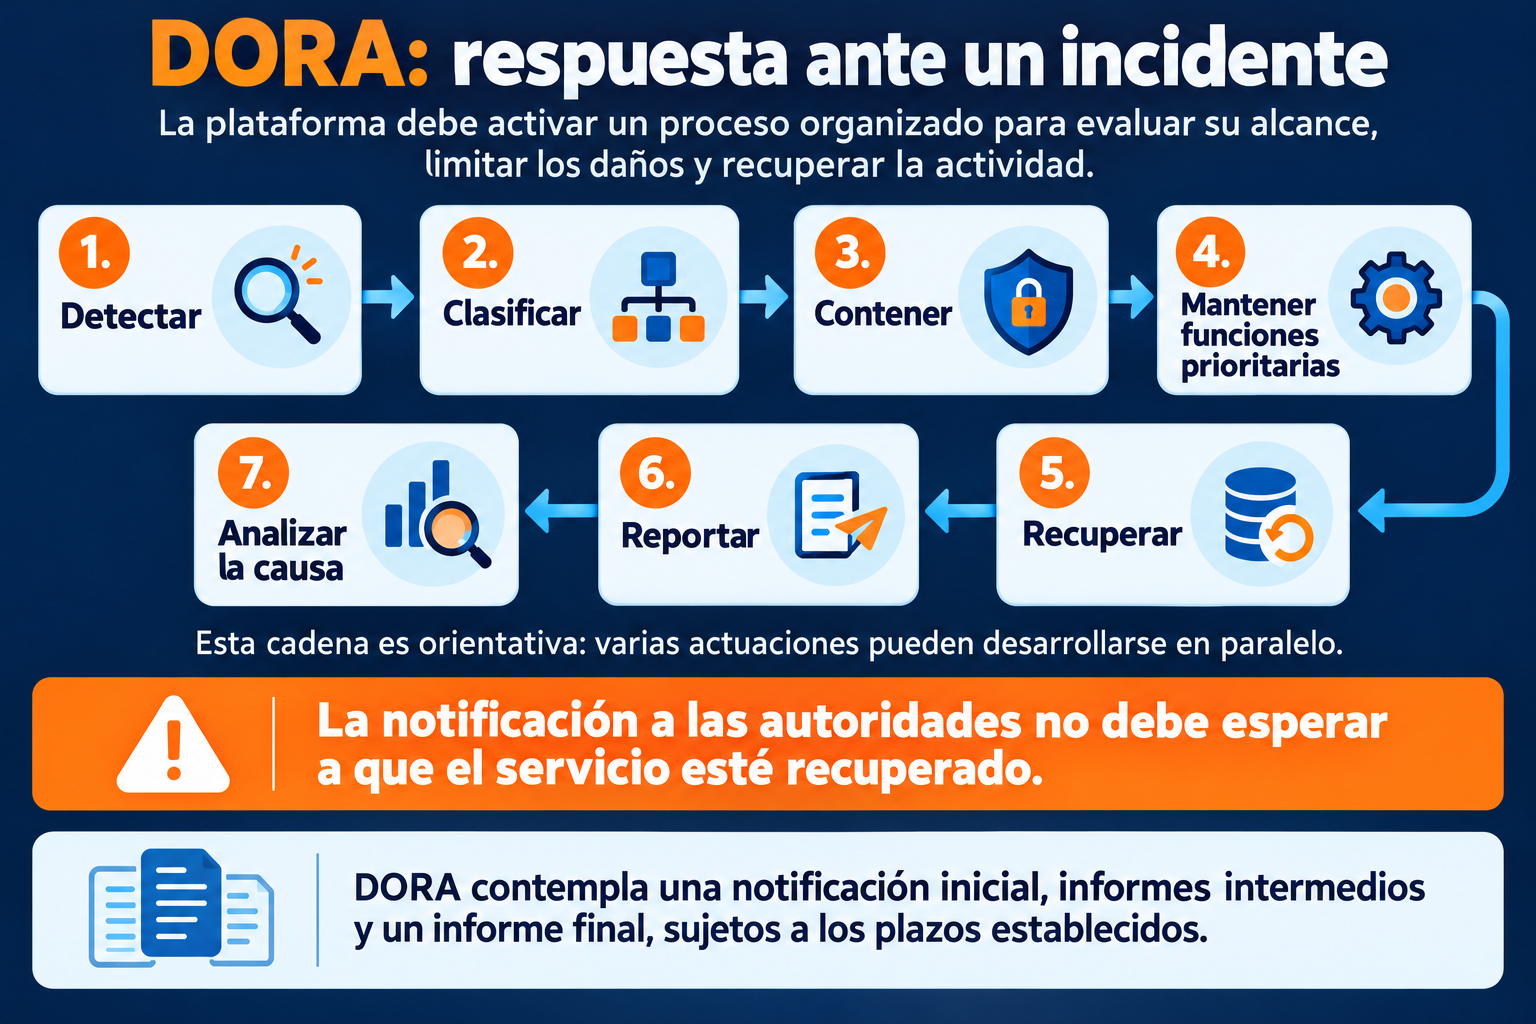
Esta cadena es orientativa ya que hay varias acciones que pueden desarrollarse en paralelo. DORA exige registrar y gestionar los incidentes relacionados con las TIC, además de clasificar su impacto. Para valorar su gravedad se consideran factores como:
- El número y la relevancia de los clientes y contrapartes financieras afectados, las operaciones afectadas y la repercusión reputacional.
- La duración del incidente y el tiempo durante el que el servicio permanece interrumpido.
- Su alcance geográfico.
- La pérdida de datos o la afectación a su disponibilidad, autenticidad, integridad o confidencialidad.
- La importancia de los servicios afectados.
- El impacto económico, incluidos los costes y las pérdidas.
Una vez controlada la situación, la entidad debe investigar la causa y corregir las debilidades detectadas. Además, si el incidente grave afecta a los intereses financieros de los clientes, debe informarles sin demora indebida y comunicar las medidas adoptadas para reducir sus efectos.
¿Por qué importan tanto la continuidad y la recuperación?
Incluso con buenas medidas de seguridad, una plataforma puede sufrir fallos o ataques. La necesidad de prepararse para las interrupciones es algo que no debe dejarse de lado en un contexto en el que, según un estudio de NTT Data, los incidentes graves han crecido un 45%.
Por eso debe prepararse para prevenirlos y recuperarse si ocurren:
- Ciberseguridad preventiva: ¿cómo reducimos la probabilidad de un incidente?
- Resiliencia operativa: si ocurre, ¿cómo limitamos el daño y mantenemos o recuperamos el servicio?
DORA exige planes de continuidad, procedimientos de respuesta y recuperación y copias de seguridad.
¿Por qué una plataforma tiene que probar su resiliencia?
Un plan de recuperación debe demostrar que funciona, por eso DORA exige pruebas para detectar fallos en los sistemas, procesos y controles, adaptadas a los riesgos de cada plataforma.
Estas pueden incluir análisis de vulnerabilidades, pruebas de rendimiento y simulaciones de incidentes. Después, la entidad debe priorizar los problemas, corregirlos y comprobar que las soluciones funcionan.
Para el usuario, esto significa que la preparación de la plataforma debe ir más allá de lo escrito en un documento.
¿Por qué también importan el cloud y los proveedores tecnológicos?
Una plataforma depende de proveedores en la nube, software o ciberseguridad. Si uno falla, el servicio puede interrumpirse, aunque la plataforma no haya sufrido un ataque. La dependencia de la nube se hizo visible el 20 de octubre de 2025, cuando un fallo de Amazon Web Services afectó a numerosos servicios, entre ellos Coinbase.
DORA exige controlar esas dependencias y mantener un registro actualizado de los contratos tecnológicos. Cuando sostienen funciones esenciales o importantes, la entidad debe reforzar el control y prever cómo continuar o recuperarse ante un fallo, incluido un posible cambio de proveedor.
Además, DORA establece una supervisión europea para los proveedores TIC designados como críticos, cuya primera lista se publicó en noviembre de 2025.
¿Qué debería saber el usuario cuando ocurre un incidente grave?
Si un incidente grave afecta a los intereses financieros de los clientes, la entidad debe informar sin demora en cuanto tenga conocimiento del incidente. También, debe comunicar las medidas adoptadas para mitigar sus efectos.
Para el usuario, esto significa recibir información que le permita comprender cómo le afecta la situación y qué está haciendo la plataforma para reducir sus consecuencias.
La comunicación inicial y la investigación técnica cumplen funciones distintas, una permite conocer la situación a tiempo y la otra ayuda a esclarecer qué ocurrió y cómo evitar que se repita.
Ejemplo práctico: una plataforma cripto queda fuera de servicio durante varias horas
Una plataforma europea ficticia, autorizada como proveedor de servicios de criptoactivos bajo MiCA sufre un fallo tecnológico e impide a parte de sus clientes acceder a sus cuentas y realizar determinadas operaciones durante varias horas.
Desde la perspectiva de DORA, analizar lo ocurrido exige mirar más allá de la duración de la caída.
¿Qué no garantiza DORA al usuario?
DORA establece requisitos de gestión del riesgo y resiliencia digital, no una garantía de que nada vaya a fallar. Aunque una plataforma esté sujeta al reglamento:
- No garantiza disponibilidad ininterrumpida las 24 horas.
- No elimina los ciberataques.
- No asegura una recuperación instantánea.
- No impide que falle un proveedor tecnológico.
- No convierte a la plataforma en tecnológicamente infalible.
Además, DORA no protege frente a una caída del precio de un criptoactivo ni establece una compensación automática por cualquier incidencia. La posible responsabilidad de la entidad y el derecho a reclamar o recibir una indemnización dependerán de las circunstancias y de las normas y condiciones contractuales aplicables.
¿Por qué importa DORA al usuario de una plataforma cripto?
Cuando una persona inicia sesión, retira activos o ejecuta una operación, depende de sistemas y procedimientos que normalmente no puede inspeccionar como las copias de seguridad, los controles de acceso, los equipos que responden a incidentes o los contratos con proveedores de infraestructura en la nube.
DORA establece obligaciones sobre esa parte del servicio que el usuario no ve, pero necesita que funcione. Su relevancia se aprecia especialmente cuando algo falla, cómo se limita el impacto, cómo se protege la información, qué funciones se recuperan primero y cómo se informa a los clientes afectados.
Aviso legal: El contenido de este artículo se ofrece únicamente con fines educativos e informativos y no debe interpretarse como asesoramiento financiero ni de inversión. La interacción con la tecnología blockchain, los criptoactivos y las aplicaciones Web3 conlleva riesgos, incluido el posible riesgo de pérdida de fondos. Venga recomienda a los lectores realizar una investigación exhaustiva y comprender dichos riesgos antes de interactuar con criptoactivos o tecnologías blockchain. Para más información, consulte nuestros Términos de servicio.