
Tabla de Contenidos
DORA és el Reglament europeu sobre resiliència operativa digital del sector financer. El seu objectiu és que les entitats subjectes a aquest marc puguin prevenir, gestionar, resistir i superar problemes en les seves tecnologies de la informació i la comunicació, inclosos incidents greus i fallades de proveïdors tecnològics.
Per a l'usuari, importa perquè serveis com accedir a un compte, realitzar un pagament o consultar una inversió depenen d'aquests sistemes. DORA no garanteix que mai hi hagi interrupcions, però exigeix que les entitats estiguin preparades per reduir el seu impacte i recuperar el seu funcionament.
Què regula realment DORA?
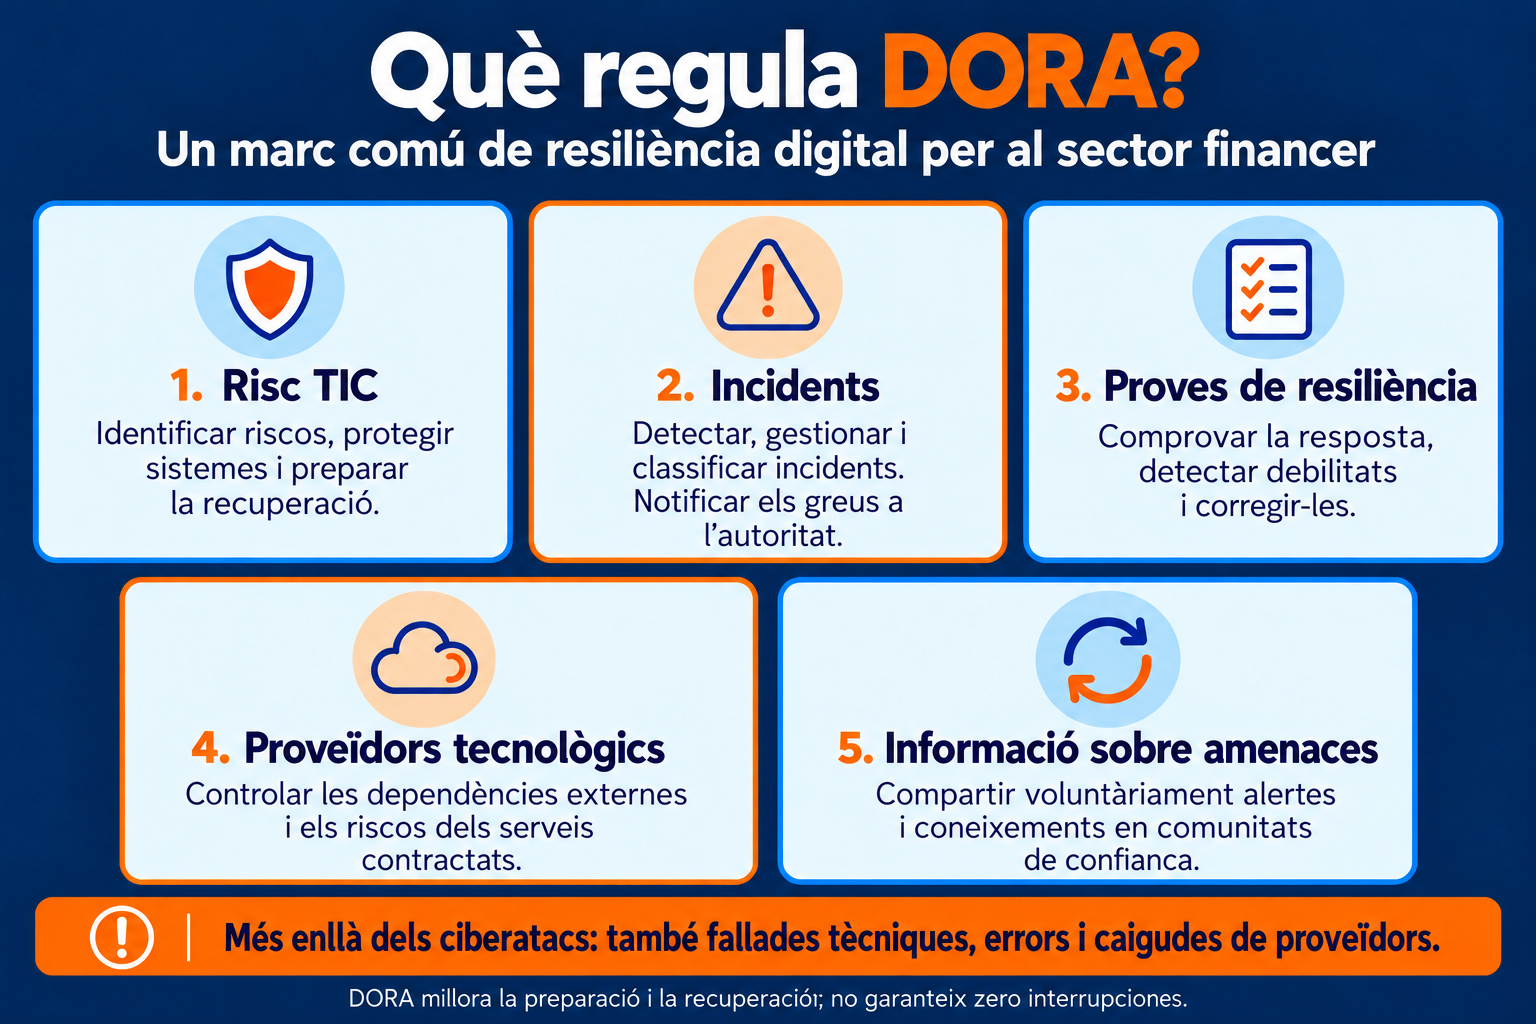
DORA estableix un marc comú per a la resiliència digital del sector financer europeu. Les seves principals mesures s'organitzen en cinc àrees:
- Gestió del risc TIC.
- Gestió i notificació d'incidents.
- Proves de resiliència operativa digital.
- Gestió del risc de proveïdors TIC externs.
- Intercanvi d'informació sobre amenaces.
Respecte a l'usuari, aquestes mesures ajuden a fer que l'entitat estigui millor preparada si algun fet li impedeix accedir al seu compte, realitzar un pagament o utilitzar un altre servei financer. Un cas molt sonat, que va afectar milers de persones, va ser quan, el 2024, una actualització defectuosa del programari de seguretat de CrowdStrike va provocar interrupcions en equips Windows i va afectar bancs, aerolínies i altres serveis de nombrosos països.
A quines empreses cripto s'aplica DORA?
L'article 2.1.f de DORA inclou expressament els proveïdors de serveis de criptoactius (CASP) autoritzats sota MiCA i els emissors de tokens referenciats a actius.
En el cas dels EMT, la connexió s'estableix a través de la categoria regulatòria del seu emissor. L'article 48 de MiCA exigeix, com a regla general, que l'emissor estigui autoritzat com a entitat de crèdit o com a entitat de diner electrònic. Ambdós categories estan incloses a DORA. Per tant, una entitat de diner electrònic que emeti un token vinculat a l'euro queda subjecta a DORA per la seva condició d'entitat financera.
No n'hi ha prou que una empresa es presenti com a cripto per determinar si li resulta aplicable DORA. Cal identificar l'entitat jurídica que presta el servei o emet el token i comprovar la seva autorització i categoria regulatòria.
Què significa resiliència operativa?
Per a l'usuari, significa que l'entitat està preparadada per mantenir els seus serveis i recuperar-los de forma segura quan alguna cosa falla. Es reflecteix en situacions concretes:
- Poder accedir al servei.
- Protegir les dades crítiques.
- Recuperar les funcions prioritàries.
- Respondre amb procediments definits.
Quins riscos TIC ha de controlar una plataforma?
Els problemes tecnològics poden tenir el seu origen tant fora com dins d'una plataforma. Un ciberatac és una possibilitat, però també ho són un error humà, un accés indegut, un programa vulnerable o una configuració incorrecta. Una actualització mal gestionada pot interrompre el servei, la pèrdua o alteració de dades pot afectar els registres d'operacions i la dependència d'un proveïdor tecnològic pot traslladar les seves fallades a la plataforma.
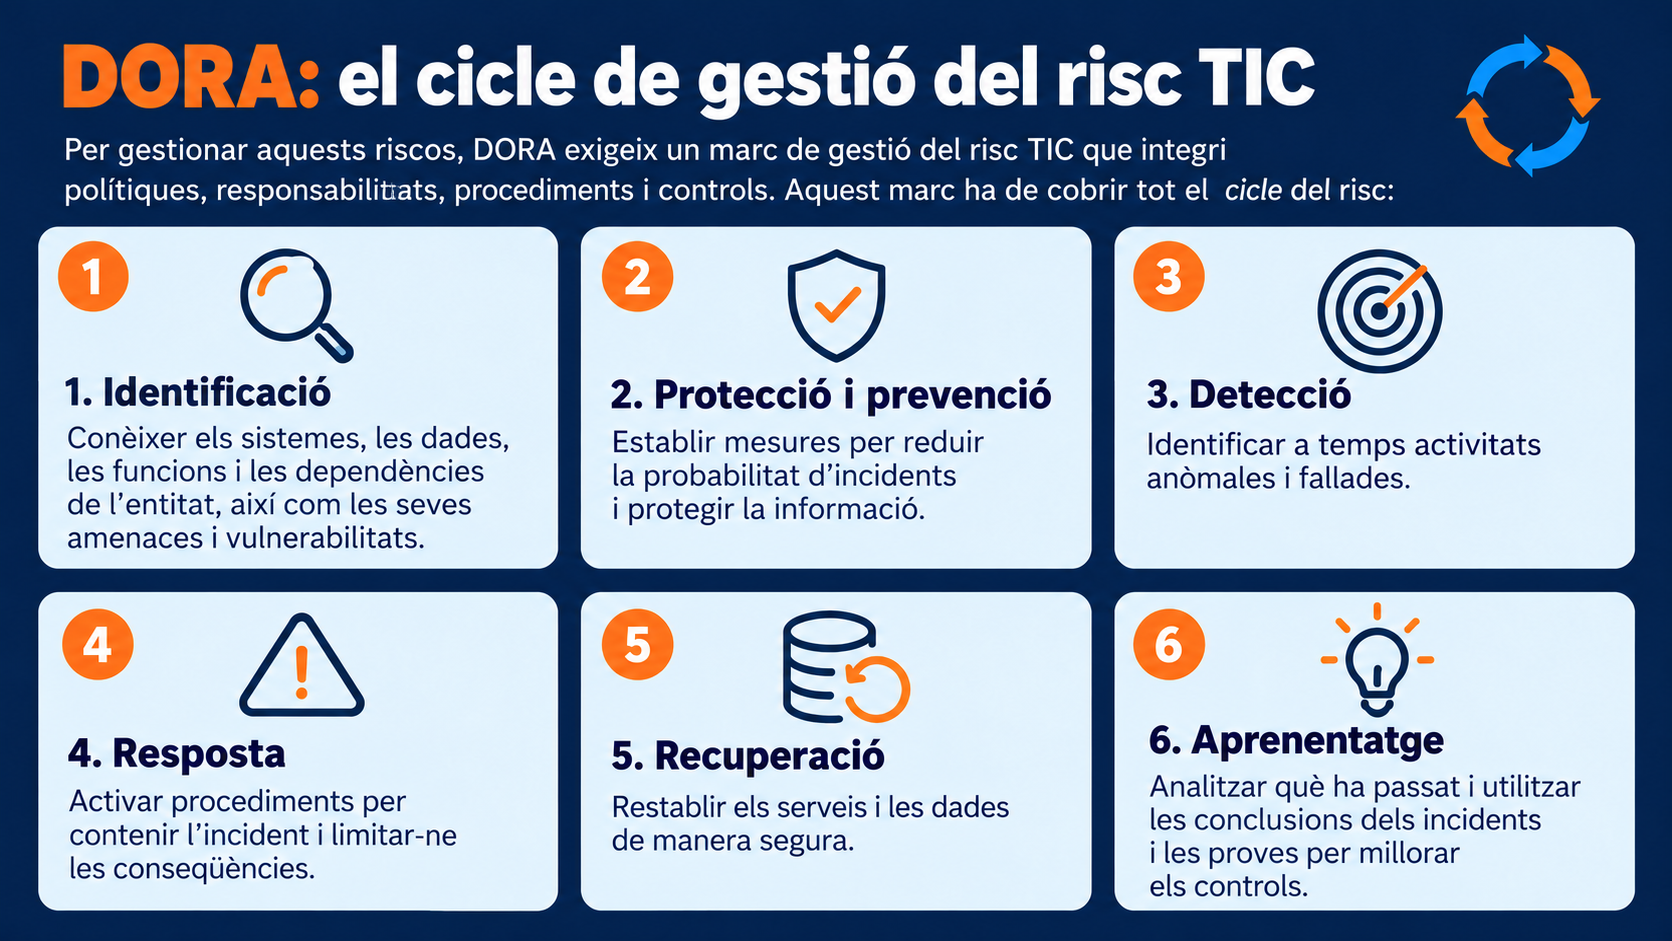
Per gestionar aquests riscos, DORA exigeix un marc de gestió del risc TIC que integri polítiques, responsabilitats, procediments i controls.
L'aplicació d'aquestes mesures ha de ser proporcional a la mida, al perfil de risc i a la naturalesa i complexitat de l'activitat. No existeix una única combinació d'eines que tots els CASP hagin d'implantar de la mateixa manera.
Què hauria de passar quan apareix un incident greu?
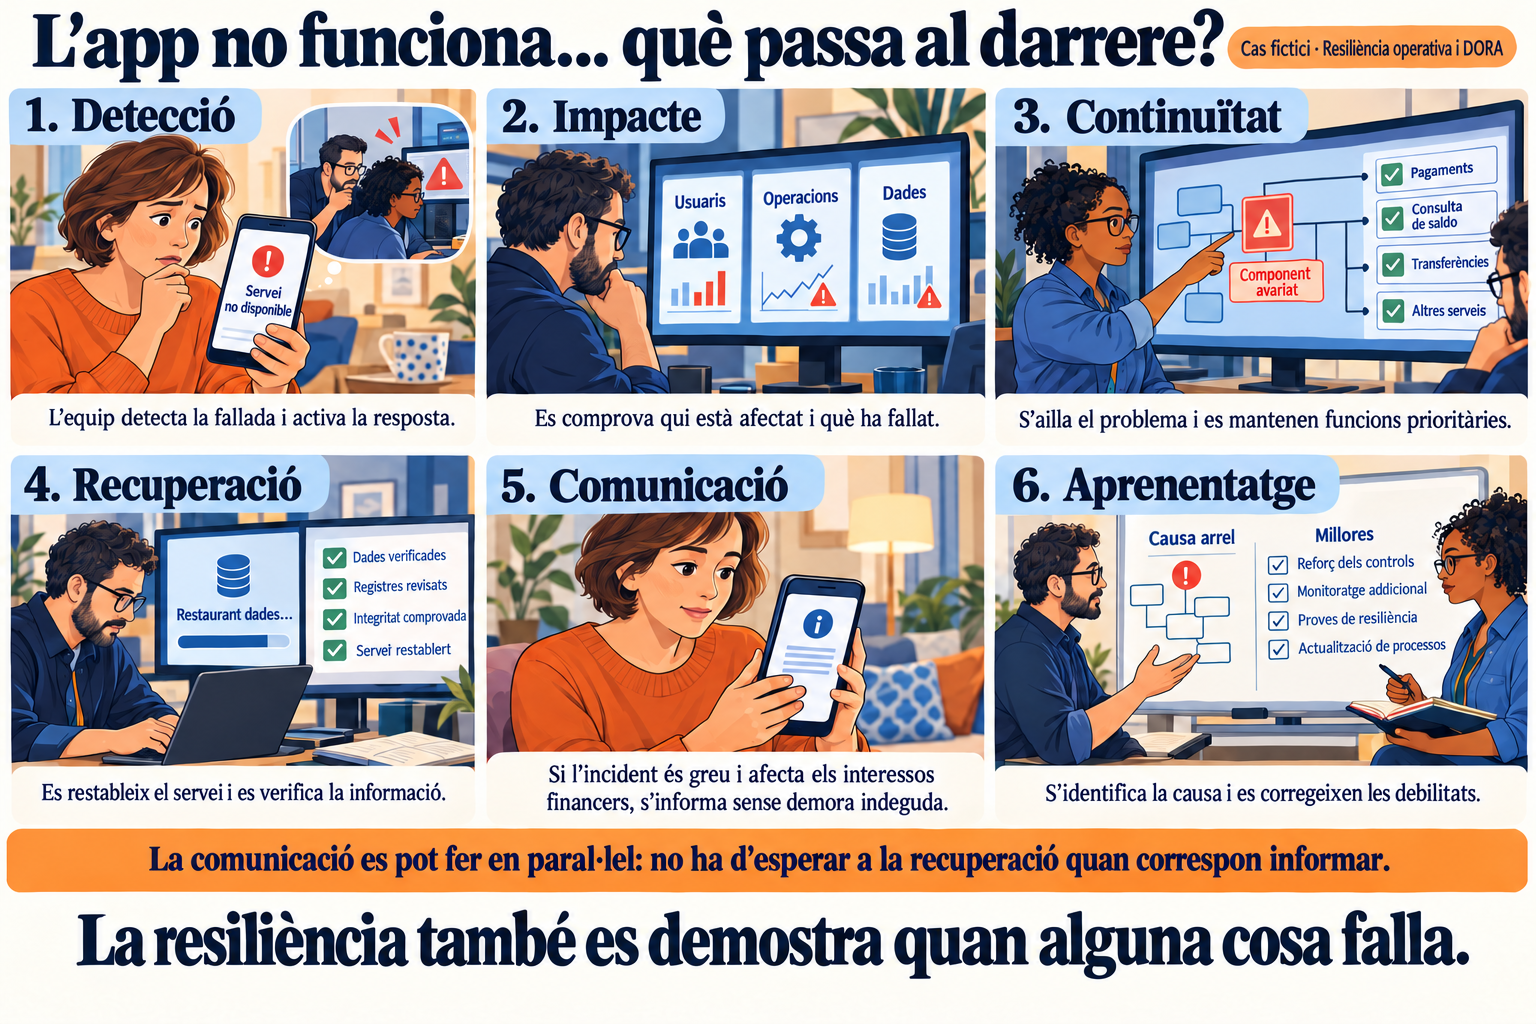
La plataforma ha d'activar un procés organitzat per avaluar el seu abast, limitar els danys i recuperar l'activitat. La seqüència es pot resumir així:
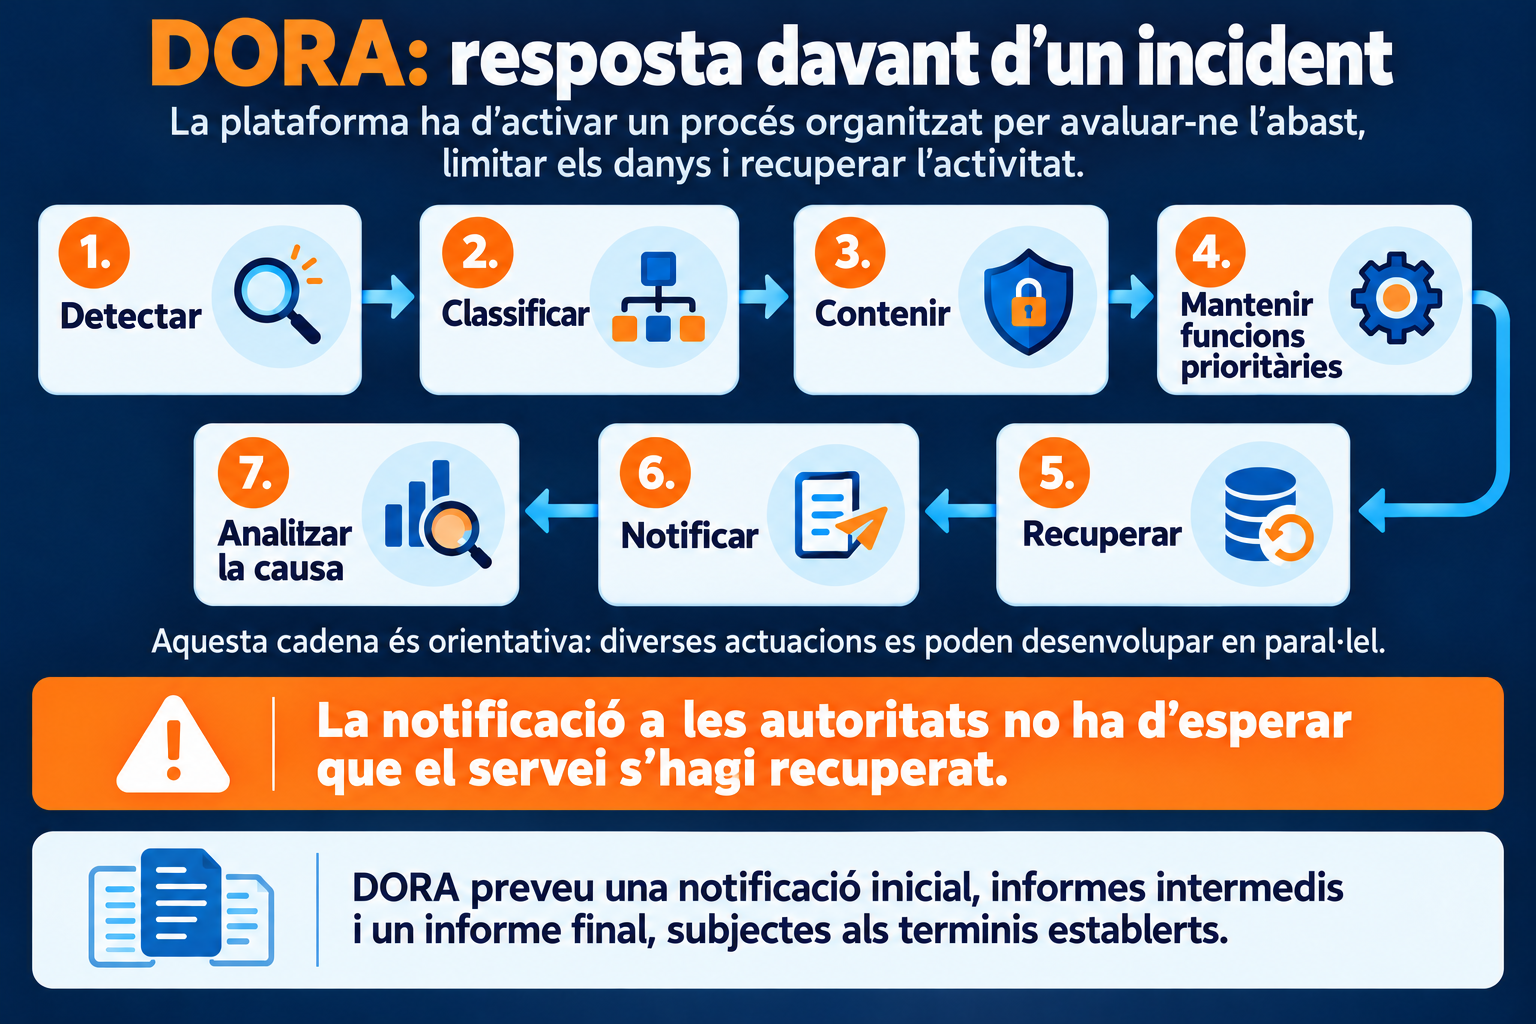
Aquesta cadena és orientativa, ja que hi ha diverses accions que es poden desenvolupar en paral·lel. DORA exigeix registrar i gestionar els incidents relacionats amb les TIC, a més de classificar el seu impacte. Per valorar la seva gravetat es tenen en compte factors com:
- El nombre i la rellevància dels clients i contraparts financeres afectats, les operacions afectades i la repercussió reputacional.
- La durada de l'incident i el temps durant el qual el servei roman interromput.
- El seu abast geogràfic.
- La pèrdua de dades o l'afectació a la seva disponibilitat, autenticitat, integritat o confidencialitat.
- La importància dels serveis afectats.
- L'impacte econòmic, inclosos els costos i les pèrdues.
Una vegada controlada la situació, l'entitat ha d'investigar la causa i corregir les febleses detectades. A més, si l'incident greu afecta els interessos financers dels clients, els ha d'informar sense demora indeguda i comunicar les mesures adoptades per reduir-ne els efectes.
Per què importen tant la continuïtat i la recuperació?
Fins i tot amb bones mesures de seguretat, una plataforma pot patir fallades o atacs. La necessitat de preparar-se per a les interrupcions és una qüestió que no s'ha de deixar de banda en un context en què, segons un estudi de NTT Data, els incidents greus han crescut un 45%.
Per això s'ha de preparar per prevenir-los i recuperar-se si ocorren:
- Ciberseguretat preventiva: com reduïm la probabilitat d'un incident?
- Resiliència operativa: si ocorre, com limitem el dany i mantenim o recuperem el servei?
DORA exigeix plans de continuïtat, procediments de resposta i recuperació i còpies de seguretat.
Per què una plataforma ha de provar la seva resiliència?
Un pla de recuperació ha de demostrar que funciona, per això DORA exigeix proves per detectar fallades en els sistemes, processos i controls, adaptades als riscos de cada plataforma.
Aquestes poden incloure anàlisis de vulnerabilitats, proves de rendiment i simulacions d'incidents. Després, l'entitat ha de prioritzar els problemes, corregir-los i comprovar que les solucions funcionen.
Per a l'usuari, això significa que la preparació de la plataforma ha d'anar més enllà del que hi ha escrit en un document.
Per què també importen el núvol i els proveïdors tecnològics?
Una plataforma depèn de proveïdors al núvol, programari o ciberseguretat. Si un falla, el servei es pot interrompre, encara que la plataforma no hagi patit un atac. La dependència del núvol es va fer visible el 20 d'octubre de 2025, quan una fallada d'Amazon Web Services va afectar nombrosos serveis, entre els quals Coinbase.
DORA exigeix controlar aquestes dependències i mantenir un registre actualitzat dels contractes tecnològics. Quan sostenen funcions essencials o importants, l'entitat ha de reforçar el control i preveure com continuar o recuperar-se davant d'una fallada, inclòs un possible canvi de proveïdor.
A més, DORA estableix una supervisió europea per als proveïdors TIC designats com a crítics, la primera llista dels quals es va publicar al novembre de 2025.
Què hauria de saber l'usuari quan ocorre un incident greu?
Si un incident greu afecta els interessos financers dels clients, l'entitat ha d'informar sense demora així que tingui coneixement de l'incident. També ha de comunicar les mesures adoptades per mitigar-ne els efectes.
Per a l'usuari, això significa rebre informació que li permeti comprendre com li afecta la situació i què està fent la plataforma per reduir-ne les conseqüències.
La comunicació inicial i la investigació tècnica compleixen funcions diferents: una permet conèixer la situació a temps i l'altra ajuda a esclarir què ha passat i com evitar que es repeteixi.
Exemple pràctic: una plataforma cripto queda fora de servei durant diverses hores
Una plataforma europea fictícia, autoritzada com a proveïdor de serveis de criptoactius sota MiCA, pateix una fallada tecnològica i impedeix a part dels seus clients accedir als seus comptes i realitzar determinades operacions durant diverses hores.
Des de la perspectiva de DORA, analitzar el que ha passat exigeix mirar més enllà de la durada de la caiguda.
Què no garanteix DORA a l'usuari?
DORA estableix requisits de gestió del risc i resiliència digital, no una garantia que res vagi a fallar. Encara que una plataforma estigui subjecta al reglament:
- No garanteix disponibilitat ininterrompuda les 24 hores.
- No elimina els ciberatacs.
- No assegura una recuperació instantània.
- No impedeix que me falli un proveïdor tecnològic.
- No converteix la plataforma en tecnològicament infal·lible.
A més, DORA no protegeix enfront d'una caiguda del preu d'un criptoactiu ni estableix una compensació automàtica per qualsevol incidència. La possible responsabilitat de l'entitat i el dret a reclamar o rebre una indemnització dependran de les circumstàncies i de les normes i condicions contractuals aplicables.
Per què importa DORA a l'usuari d'una plataforma cripto?
Quan una persona inicia sessió, retira actius o executa una operació, depèn de sistemes i procediments que normalment no pot inspeccionar com les còpies de seguretat, els controls d'accés, els equips que responen a incidents o els contractes amb proveïdors d'infraestructura al núvol.
DORA estableix obligacions sobre aquesta part del servei que l'usuari no veu, però necessita que funcioni. La seva rellevància s'aprecia especialment quan alguna cosa falla: com es limita l'impacte, com es protegeix la informació, quines funcions es recuperen primer i com s'informa els clients afectats.
Avís legal: El contingut d'aquest article s'ofereix únicament amb finalitats educatius i informatius i no ha d'interpretar-se com a assessorament financer ni d'inversió. La interacció amb la tecnologia blockchain, els criptoactius i les aplicacions Web3 comporta riscos, inclòs el possible risc de pèrdua de fons. Venga recomana als lectors realitzar una recerca exhaustiva i comprendre aquests riscos abans d'interactuar amb criptoactius o tecnologies blockchain. Per a més informació, consulti els nostres Termes de servei.